
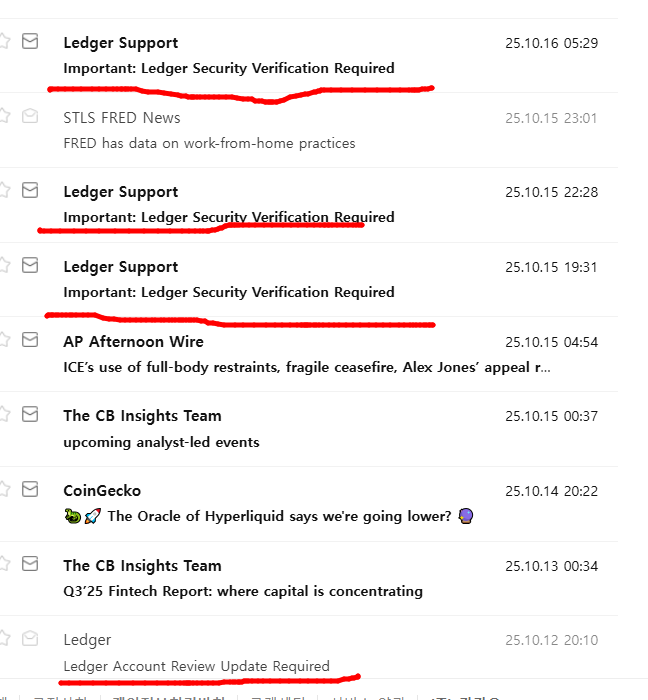
2025년 10월, 국내 사용자들 사이에서 ‘Ledger Security Notice’라는 제목의 피싱 메일이 급증하고 있다.
이 메일은 프랑스 하드월렛 제조사 Ledger(레저)의 보안 공지를 사칭해 사용자의 복구 문구(시드 문구)를 탈취하려는 목적을 갖고 있다.
메일에는 “보안 침해로 인해 복구 문구가 노출되었을 수 있다”며 ‘Verify My Recovery Phrase’(복구 문구 확인) 버튼을 누르도록 유도한다.
그러나 이 링크는 Ledger의 공식 주소가 아닌 banjobenclark.com, ledger-secure.com 등 가짜 도메인으로 연결되어 있다.
이 페이지에 시드 문구를 입력할 경우, 지갑 내 모든 암호화폐가 순식간에 탈취된다.
Ledger 측은 공식 블로그와 고객센터를 통해 “Ledger는 이메일이나 웹사이트를 통해 절대 시드 문구를 요구하지 않는다”고 반복적으로 강조해 왔다.
공식 메일은 오직 @ledger.com 도메인에서만 발송되며, 이외 주소로 온 모든 메일은 피싱으로 간주해야 한다.
사용자들은 낯선 도메인에서 온 메일을 열지 말고 메일함의 ‘스팸 신고’ 기능을 적극 활용할 필요가 있다.
한메일 이용자는 ‘수신 차단’, Gmail 이용자는 ‘스팸 신고 → 발신자 차단’ 기능을 통해 같은 유형의 피싱메일 수신을 예방할 수 있다.
전문가들은 “최근 암호화폐 시장의 회복세로 인해 하드월렛 이용자가 늘면서 피싱 공격도 동시에 증가하고 있다”며
“이메일 속 단 한 줄의 클릭이 수년간 쌓은 자산을 잃게 만들 수 있다”고 경고했다.
@ledger.com외의 도메인은 100% 피싱- ‘복구 문구 확인’ 버튼은 절대 클릭 금지
- 시드 문구는 오프라인에만 보관
- 메일은 스팸 신고·수신 차단으로 대응
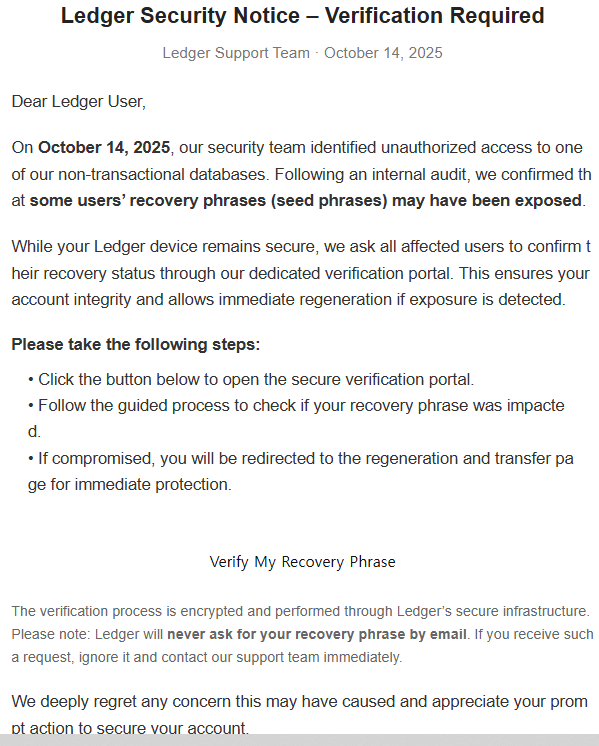
위 내용은 기자에게 9월 10월에 걸쳐 2.3일에 한 번 씩 오다가 10월에는 하루에도 몇통씩 온 메일의 내용이다.
너답뉴스 김해숙 기자 youdabnews@naver.com
